
Одна успешная кибератака на финансовое подразделение компании малого или среднего бизнеса приносит в среднем 3–10 млн рублей прямого ущерба, а с учетом простоя и восстановления итоговые потери в 1,2–1,8 раза выше.
Такую оценку дает Михаил Степнов, академический директор программы «Киберустойчивость как стратегическое преимущество», эксперт программы «Управление бизнесом с помощью ИИ и данных» Школы управления СКОЛКОВО, директор по ИИ Beeline Cloud. Начинать защиту он советует с инвентаризации: какие системы есть в компании, где лежат данные и у кого к ним доступ.
Почему малый и средний бизнес интересен хакерам?
Средний бизнес — одна из самых удобных целей для хакеров. У таких компаний уже есть обороты, клиентская база и деньги на счетах, но еще нет полноценной службы информационной безопасности. При этом микробизнес менее интересен из-за низкой потенциальной выгоды, а атака на большую корпорацию требует времени и ресурсов.
Средняя компания также часто работает с крупными клиентами как подрядчик, поставщик или интегратор, что создает дополнительный риск: через ее учетные записи злоумышленники могут получить доступ к инфраструктуре заказчика. Корпорации это уже осознали: более 60% из них называют уязвимости партнеров своей главной угрозой.
Сколько в среднем теряет малый и средний бизнес от одной успешной кибератаки?
Средний ущерб от одной успешной кибератаки на финансовые подразделения компаний малого и среднего бизнеса сегодня составляет от 3 до 10 млн рублей. Но это только прямые потери, и сценарии атак дают разную картину.
Первый сценарий — хищение через подмену реквизитов в платежных документах. По данным «Лаборатории Касперского», с 1 января по 24 мая 2026 года корпоративные пользователи столкнулись с 13 тыс. атак на бухгалтерию через системы электронного документооборота и деловую переписку. Это больше, чем за весь 2025 год. Получив доступ к компьютеру бухгалтера, злоумышленники могут подменить реквизиты в документах или запустить мошеннический платеж.
Второй — утечка данных. При повторной утечке персональных данных штраф может достигать 3% годовой выручки компании.
Третий — остановка бизнеса программами-шифровальщиками. Выкуп составляет от 240 тыс. до 4 млн рублей, но самое неприятное здесь — простой, который может длиться до 14 дней.
К этому добавляются недополученная выручка, неустойки, отток клиентов и расходы на оплату труда команды. В итоге с учетом восстановления инфраструктуры сумма убытков оказывается в 1,2–1,8 раза выше прямого ущерба.
Почему сотрудники становятся уязвимым звеном в кибербезопасности компании?
Дело не в невнимательности или плохом обучении сотрудников. Просто человеком можно манипулировать через доверие и эмоции. За последние десять лет технологии стали надежнее, но человеческий фактор никуда не исчез. Поэтому фишинг и социальная инженерия остаются одними из самых эффективных способов проникновения в корпоративные системы.
При этом наибольший риск представляют те сотрудники, у кого есть доступ к деньгам или критической информации. Например, бухгалтер, который проводит платежи; HR-менеджер, которому приходится открывать файлы от незнакомых людей (резюме); сотрудники отдела продаж, регулярно получающие вложения от клиентов.
Можно ли выстроить защиту компании своими силами? С чего начать?
Начать стоит с базовой профилактики.
- Опишите, какие системы используются в компании, где лежат данные, у кого есть доступ и каким подрядчикам вы отдали ключи от инфраструктуры. Управленческая команда делает это за две-три встречи, без единого технического специалиста.
- Определите критичное: какие два-три процесса при остановке на три дня выведут бизнес из строя. Это может быть прием заказов, склад, расчеты с контрагентами, производство. Защищать нужно сначала их.
- Настройте многофакторную аутентификацию на всех внешних входах.
- Сделайте резервные копии и проверьте, что из них действительно можно восстановить данные.
- Отзовите все доступы у давно уволенных сотрудников.
Кибербезопасность — это сложно и дорого?
Меры, которые закрывают большую часть массовых атак, почти не требуют бюджета — скорее внимания и дисциплины. Это те шаги, о которых говорилось ранее: ни один из них не стоит миллионов. Если нужен ориентир по бюджету, можно обратиться к законодательству: при расчете оборотного штрафа расходы на кибербезопасность могут стать смягчающим обстоятельством. Главное условие — направлять на защиту не менее 0,1% годовой выручки. Для компании с выручкой 2 млрд рублей это 2 млн рублей в год.
Затраты растут, когда необходим круглосуточный мониторинг. Но сегодня для этого можно использовать сторонние сервисы, а не создавать собственную систему с нуля. ИИ также сделал мониторинг доступнее: если раньше для разбора логов и выявления аномалий требовалась команда аналитиков, то сегодня часть этих задач можно выполнять с помощью ИИ без привлечения специалистов.
Техническая часть остается сложной, но руководителю не нужно разбираться в ней на профессиональном уровне. Для него важнее уметь задавать правильные вопросы, понимать ответы, определять приоритеты и принимать решения о бюджете.
Больше о том, как выстраивать и развивать процессы информационной безопасности в компании, можно узнать на программе Школы управления СКОЛКОВО
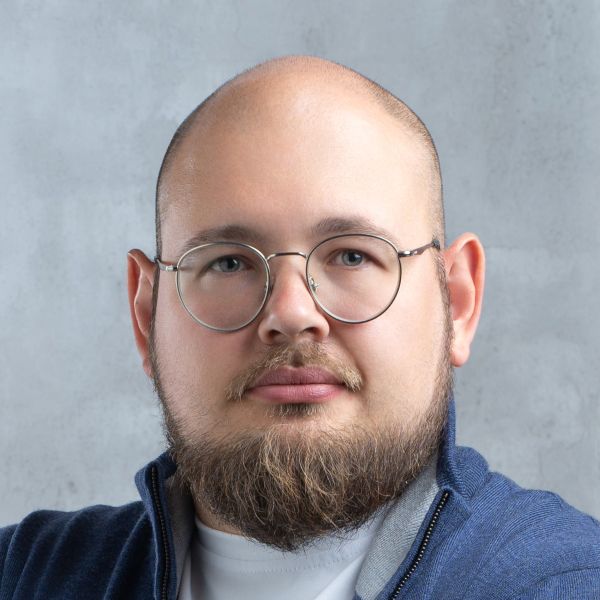
Директор по ИИ Beeline Cloud, эксперт программы СКОЛКОВО «Управление бизнесом с помощью ИИ и данных»